PHP- und Node.js-Sicherheitslücken: Webprojekte absichern
Recherchestand: 28. Oktober 2026.
Prüfen Sie bei den aktuellen PHP- und Node.js-Meldungen zuerst die Laufzeit im produktiven System. Ein aktuelles CMS oder Framework reicht als Nachweis nicht aus. Dieser Beitrag zeigt die betroffenen Ebenen, die Rolle von KI und konkrete Prüfungen für Webprojekte.
Was jetzt zu prüfen ist
Erfassen Sie den aktiven Softwarestand, gleichen Sie ihn mit den Herstellerhinweisen ab und kontrollieren Sie nach dem Update alle laufenden Instanzen. Bei Anzeichen eines Angriffs braucht es zusätzlich eine Untersuchung. Für größere Ausfälle zählen eine unabhängige Sicherung und ein getesteter Wiederanlauf.
Ich betrachte Web- und KI-Anwendungen als Gesamtsystem: Code, Laufzeit, Daten, Rechte und Betrieb müssen zusammenpassen. Die folgenden Prüftabellen sind eigene technische Empfehlungen. Das Anwendungsbeispiel ist fiktiv; für diesen Beitrag wurde kein Kundensystem getestet.
Welche Sicherheitsmeldungen betreffen PHP, Node.js und Next.js?
Im Oktober 2026 veröffentlichten mehrere zentrale Webprojekte Sicherheitskorrekturen. Dabei muss zwischen einer Schwachstelle, beobachteten Angriffsversuchen und einer bestätigten Übernahme unterschieden werden.
| Komponente / Datum | Problem und betroffene Nutzung | Veröffentlichte Korrekturen |
|---|---|---|
| PHP · 21.10.2026 | Zwei kritische Möglichkeiten zur Codeausführung ohne Anmeldung: CVE-2026-109618 und CVE-2026-109619. Das PHP-Projekt nennt Webinstallationen als gefährdet; besonders hohes Risiko bei Apache mit mod_php. [1] | 8.5.12 · 8.4.27 · 8.3.36 · 8.2.35 |
| Node.js · 21.10.2026 | Unter anderem ein Speicherfehler im Brotli-Decoder, CVE-2026-111497, vom Projekt als High bewertet. Relevant, wenn die Anwendung manipulierte Brotli-Daten dekomprimiert; Codeausführung ist möglich. [3] | 26.12.1 · 24.22.1 · 22.23.4 |
| Next.js · 14.10.2026 | Zwei kritische Möglichkeiten zur Codeausführung mit jeweiligen Nutzungsvoraussetzungen bei Cache Components beziehungsweise Bildoptimierung. [4] | 16.4.1 · 15.5.28 |
Diese Versionen schließen die genannten Meldungen ab; sie sind keine dauerhafte Liste sicherer Versionen. Vor einem Rollout aktuelle Herstellerhinweise prüfen. Distributionen und Hostinganbieter können Korrekturen als Backports mit abweichender Versionsnummer liefern.
PHP verweist auf das Update als vollständige Lösung. Ein aktuelles WordPress behebt eine Lücke im PHP-Kern nicht. Bei einer Next.js-Anwendung können sowohl das Framework als auch die Node.js-Laufzeit ein Update benötigen. [1]
Cisco Talos meldete nach der PHP-Veröffentlichung beobachtete Angriffsversuche. Daraus folgt noch keine bestätigte Übernahme jedes angegriffenen Systems. [2]
Ergänzung für Windows: Am 26. Oktober veröffentlichte PHP die Pakete 8.5.12-1, 8.4.27-1, 8.3.36-1 und 8.2.35-1 mit aktualisiertem Brotli. Der Zusatz -1 ändert die PHP-Laufzeitversion nicht. Prüfen Sie deshalb auch den Paket-Build, insbesondere bei automatischer cURL-Dekompression. PHP-Hinweis zu Windows-Builds.
npm: Schadcode kann bereits beim Installieren starten
Die im August beschriebene ChainDrop-Kampagne zeigt einen weiteren Weg: Manipulierte npm-Pakete führten beim Installieren Schadcode aus, suchten nach Zugangsdaten und konnten weitere Pakete über gestohlene Veröffentlichungsrechte infizieren. Entwicklungsrechner und Build-Umgebungen gehören deshalb zum Schutzumfang. [5]
Welche Rolle spielt KI bei diesen Sicherheitslücken?
Die Aussage „KI hat diese Sicherheitslücken verursacht“ lässt sich aus den Meldungen nicht ableiten. Belegt ist dagegen, dass KI bei der Sicherheitsforschung mitwirkt.
Die PHP Foundation beschreibt den Einsatz von KI-Werkzeugen bei Audits und bei der Prüfung von Meldungen. Gleichzeitig berichtet sie von mehr als 100 seit Anfang Juli bearbeiteten Meldungen, die ungültig, doppelt oder nicht reproduzierbar waren. Jede Entscheidung und jeder Patch benötige weiterhin menschliche Arbeit. Beim Node.js-Brotli-Problem nennt das Projekt OpenAI Codex Security und die beteiligten Forschenden als Melder. [6] [3]
Meine Einordnung: Leistungsfähigere Werkzeuge erhöhen den Aufwand für Prüfung, Fehlerbehebung und Betrieb. Funde müssen verstanden, priorisiert, behoben und in produktive Systeme gebracht werden. Ein schneller Fund schützt erst dann, wenn die Korrektur beim Betreiber ankommt.
Für die eigene Entwicklung kann KI bei Code-Reviews, Testfällen und der Einordnung von Sicherheitsmeldungen helfen. Ihre Ergebnisse sollten anhand des tatsächlichen Codes, reproduzierbarer Tests und offizieller Hinweise überprüft werden. Eine überzeugend formulierte Antwort ist kein Sicherheitsnachweis.
KI-Agenten brauchen begrenzte Befugnisse
Zusätzlich entstehen Risiken durch die Integration selbst. Ein Agent, der Webseiten, Dokumente oder Repository-Inhalte liest und anschließend Tools aufruft, verarbeitet potenziell manipulierte Inhalte. Bei einer Prompt Injection versucht ein Angreifer, darin versteckte Anweisungen als Handlungsauftrag einzuschleusen.
OWASP empfiehlt unter anderem minimale Berechtigungen, die Prüfung nicht vertrauenswürdiger Eingaben, Freigaben für folgenreiche Aktionen und feste Ressourcenlimits. [7]
Geben Sie einem Coding-Agenten nur die Zugänge, die seine Aufgabe erfordert. Produktionsdaten und Schlüssel für das Deployment gehören nicht pauschal dazu. Berechtigungen müssen außerhalb des Sprachmodells technisch durchgesetzt werden. Ein Satz im Systemprompt ersetzt diese Grenze nicht.
Ein konkretes Beispiel für serverseitige Rechte und Freigaben beschreibt mein Beitrag zum sicheren MCP-Schreibzugriff.
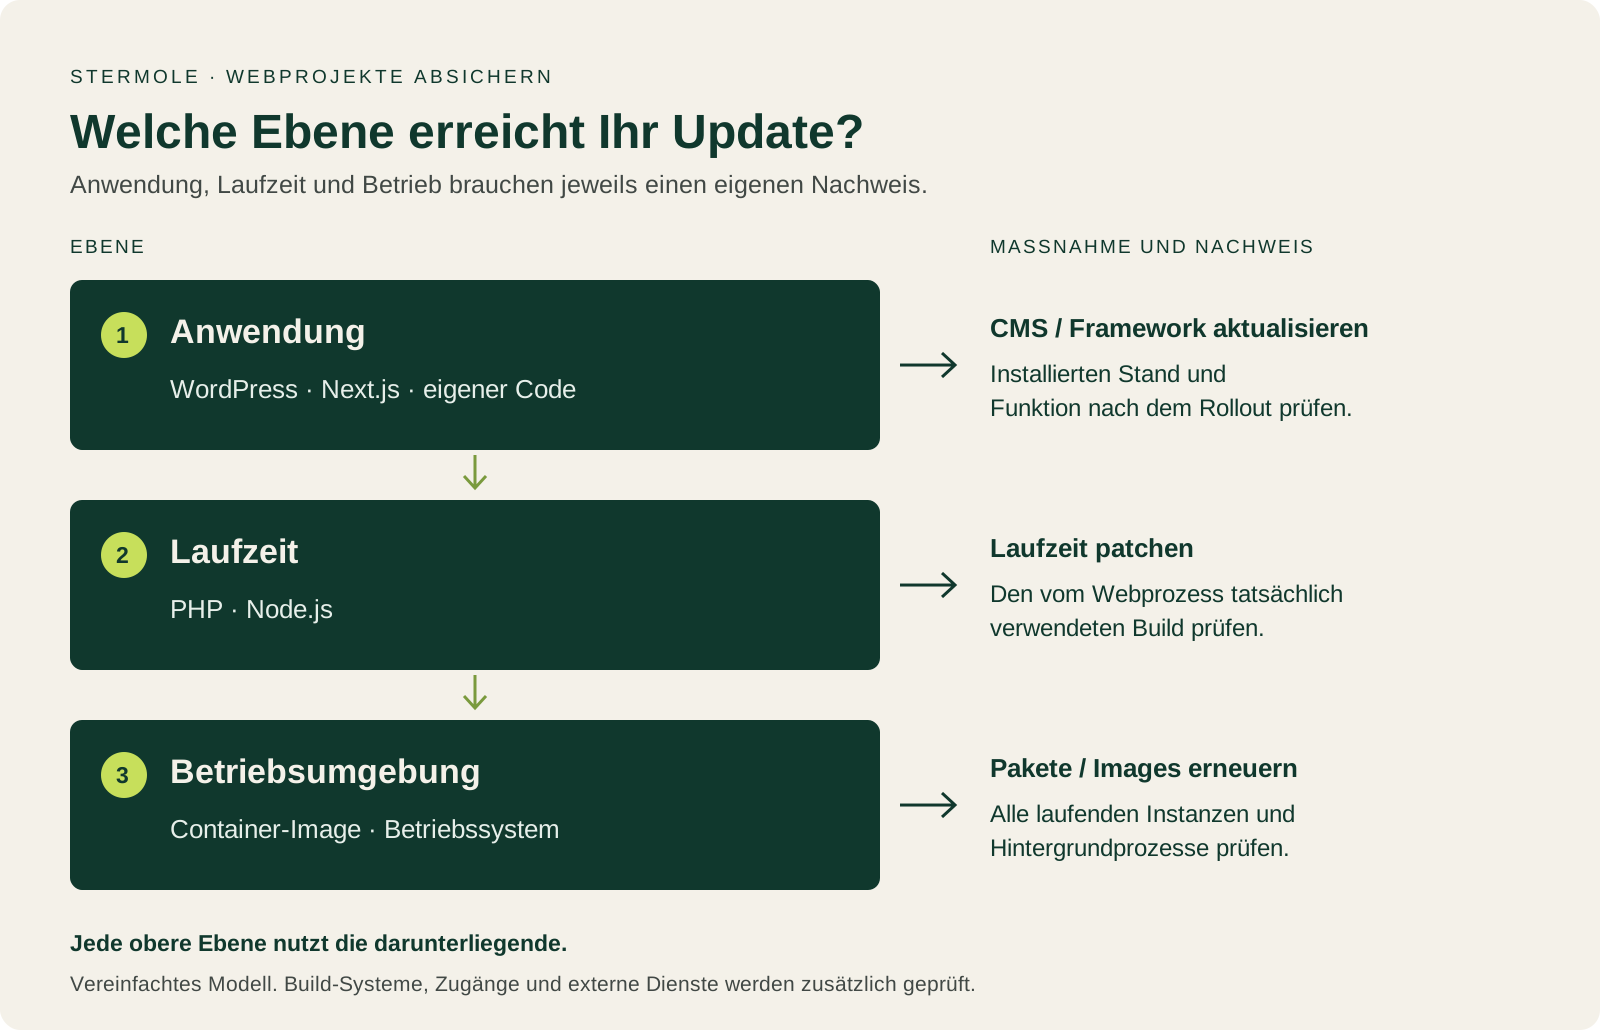 Eigene technische Grafik. Ein Update der Anwendung belegt keinen korrigierten Laufzeit-Build.
Wie lassen sich eigene Webprojekte prüfen und absichern?
Beginnen Sie mit einer produktiven Anwendung. Halten Sie pro Prüfung fest, wer verantwortlich ist und welcher Nachweis vorliegt. Notieren Sie für offene Punkte eine zuständige Person und einen Termin.
| Prüfung | Konkrete Maßnahme | Abschlusskriterium |
|---|---|---|
| Aktiver Softwarestand | Laufzeit, Framework, Images und Hintergrundprozesse erfassen; mit Hersteller- oder Anbieterhinweisen abgleichen. | Der Stand jeder produktiven Instanz ist dokumentiert und zugeordnet. |
| Update und Rollout | Korrektur testen, Images bei Bedarf neu bauen, Web- und Hintergrundprozesse neu ausrollen. | Alle laufenden Instanzen verwenden den vorgesehenen Stand; ein wichtiger Ablauf funktioniert. |
| Pakete und Builds | Lockfiles versionieren, Änderungen und Installationsskripte prüfen; Build-Zugänge von Produktionszugängen trennen. | Abhängigkeiten sind nachvollziehbar; Build-Jobs erhalten nur benötigte Geheimnisse. |
| Konten und Rechte | Hosting, Domainverwaltung und Quellcode mit MFA schützen, möglichst phishingresistent; Tokens und Datenbankrechte begrenzen. | Ein kompromittiertes Anwendungskonto erlaubt keinen beliebigen Zugriff auf andere Projekte oder Sicherungen. |
| Wiederherstellung | Getrennt geschützte Sicherung in einer isolierten Umgebung einspielen; Datenbank und Konfiguration einbeziehen. | Die Anwendung startet mit den wiederhergestellten Daten; Dauer und Datenstand sind festgehalten. |
| Alarmweg | Kontrollierten Fehler im Test auslösen und Zustellung samt Reaktion verfolgen. | Eine benannte Person erhält die Meldung und kann die vereinbarte Maßnahme ausführen. |
Ergänzen Sie diese Betriebsprüfung um Anwendungssicherheit: Rechte bei jedem relevanten Zugriff prüfen, Datenbankabfragen parametrisieren, Uploads begrenzen und Geheimnisse außerhalb des Quellcodes verwalten. Eine Web Application Firewall kann bekannte Angriffsmuster abfangen. Der Sicherheitsstand der darunterliegenden Laufzeit muss trotzdem stimmen.
Versionsangaben richtig lesen
Die folgenden Befehle zeigen erste Versionsinformationen. Führen Sie nur die für Ihr Projekt passenden Prüfungen in der jeweiligen Umgebung aus:
# PHP-Build dieser Kommandozeilenumgebung
php -v

# Node.js-Laufzeit dieses Prozesses
node --version

# Installiertes Next.js im Projektverzeichnis
npm ls next --depth=0
Die Ausgabe auf Ihrem Laptop ist kein Nachweis für den Server. Auch die PHP-Version der Kommandozeile kann von PHP-FPM abweichen. Prüfen Sie den tatsächlichen Webprozess beziehungsweise den laufenden Container. Öffentlich erreichbare Diagnose-Seiten mit vollständigen Umgebungsdaten sind dafür nicht erforderlich.
npm audit kann zusätzlich bekannte Schwachstellen in Projektabhängigkeiten melden. Laut npm übermittelt es dafür eine Beschreibung der Abhängigkeiten an die konfigurierte Registry. Ein unauffälliger Bericht belegt weder eine gepatchte Laufzeit noch das Fehlen neuer oder bisher unerkannter Schadpakete. [10]
Was Sie Ihren Hostinganbieter fragen können
Welcher PHP- oder Node.js-Build verarbeitet die Anfragen dieses Projekts? Enthält er die Korrekturen der betreffenden Sicherheitsmeldung, gegebenenfalls als Backport? Sind Webprozesse, Hintergrundprozesse und sämtliche Instanzen bereits auf diesem Stand?
Fiktives Beispiel: Das Framework ist aktuell, der Container noch nicht
Eine Next.js-Anwendung nutzt bereits eine korrigierte Framework-Version. Im Container läuft weiterhin Node.js 24.22.0. Damit ist die hier behandelte Brotli-Korrektur der 24er-Reihe noch nicht enthalten. Ein neuer Paket-Scan der Anwendung beantwortet dieses Laufzeitproblem nicht.
Der nächste Schritt wäre ein neu gebautes Image mit passender gepatchter Laufzeit, gefolgt von Rollout und Kontrolle der aktiven Instanzen. Danach werden Anmeldung, ein wichtiger Geschäftsablauf und Hintergrundjobs geprüft. Ob die konkrete Anwendung den verwundbaren Brotli-Pfad erreicht, muss separat bewertet werden. Das Beispiel zeigt den Prüfweg, keinen tatsächlich durchgeführten Test. [3]
Wie sich die Zustellung eines Alarms nachweisen lässt, vertieft der Beitrag KI-Monitoring: Alarmwege praktisch prüfen.
Was tun, wenn bereits ein Angriff vermutet wird?
Ein Patch schließt eine Schwachstelle. Bereits gestohlene Zugangsdaten, manipulierte Dateien oder eingerichtete Zugänge verschwinden dadurch nicht automatisch.
- Zugriff begrenzen und Evidenz sichern. Betroffene Systeme gezielt isolieren; relevante Logs, Zeitpunkte und Systemstände nach dem vorgesehenen Incident-Verfahren erhalten.
- Umfang klären. Anwendung, Entwicklungsrechner, Build-Systeme, veröffentlichte Artefakte und erreichbare Konten einbeziehen.
- Zugänge von einer sauberen Umgebung aus erneuern. Gefährdete Tokens und Schlüssel widerrufen, neue ausstellen und unberechtigte Änderungen prüfen.
- Kontrolliert wiederherstellen. Bei Kompromittierung aus vertrauenswürdigen Quellen neu aufbauen, Sicherungen auf Eignung prüfen und den Betrieb erst nach der Untersuchung freigeben.
Für die ChainDrop-Kampagne empfiehlt Microsoft ausdrücklich die Prüfung gefährdeter Zugangsdaten und den Neuaufbau betroffener Systeme und Artefakte aus vertrauenswürdigen Quellen. [5]
Kann das gesamte Internet weltweit ausfallen?
Ein vollständiger, gleichzeitiger Ausfall aller weltweiten Internetverbindungen ist ein extremes Szenario. Aus den aktuellen PHP- und Node.js-Lücken lässt sich ein solcher Ausfall nicht ableiten.
Das Internet besteht aus vielen unabhängig betriebenen Netzen. Die Internet Society beschreibt dezentrale Verwaltung und verteiltes Routing als zentrale Eigenschaften dieser Architektur. Es gibt keine einzelne Steuerzentrale, deren Ausfall sämtliche Verbindungen abschaltet. [8]
Meine Einordnung daraus: Große regionale Störungen oder der gleichzeitige Ausfall vieler beliebter Dienste sind wesentlich plausiblere Planungsszenarien. Gemeinsame Cloud-, DNS-, CDN- oder Identitätsdienste können zahlreiche Anwendungen zugleich betreffen, obwohl andere Teile des Internets weiterhin funktionieren.
Ein Beispiel liefert der Cloudflare-Ausfall vom 18. November 2025. Laut Cloudflare löste eine interne Änderung eine fehlerhafte Konfigurationsdatei und erhebliche Störungen aus. Ursache war ausdrücklich kein Cyberangriff. [9]
Für ein Unternehmen kann sich der Ausfall weniger zentraler Dienste trotzdem wie ein weitreichender Internetausfall anfühlen: Website, Anmeldung, Zahlung und Support funktionieren möglicherweise gleichzeitig nicht mehr.
Was wäre, wenn wichtige Verbindungen länger fehlen?
Planen Sie mit einem Ausfall einzelner Abhängigkeiten über mehrere Stunden oder Tage. Die folgenden Folgen sind Szenarien; welche davon eintreten, hängt von Ihrer Architektur ab.
| Szenario | Mögliche Auswirkung | Sinnvolle Vorbereitung |
|---|---|---|
| Internetzugang am Standort fällt aus | Cloud-Anwendungen und externe Kommunikation sind eingeschränkt. | Zweiter Anschluss über einen möglichst unabhängigen Anbieter; Umschaltung testen. |
| Hosting oder zentrale Plattform fällt aus | Website, Shop oder Kundenportal sind unerreichbar. | Wiederanlaufplan, unabhängige Sicherungen und eine getrennt betriebene Statusseite. |
| Identitäts- oder API-Anbieter fällt aus | Eine laufende Anwendung kann dennoch Anmeldung oder Kernfunktionen verlieren. | Zulässige Notzugänge, Warteschlangen und einen definierten eingeschränkten Betrieb vorsehen. |
| Großräumige Verbindungsstörung dauert an | Bestellungen, Zahlungen und Abstimmungen stauen sich. | Aktuelle Offline-Unterlagen, alternative Kontaktwege und einen manuellen Notprozess bereithalten. |
Nach der Wiederverbindung beginnt eine weitere kritische Phase: Nachgeholte Aufträge, wiederholte API-Aufrufe und lokale Änderungen müssen abgeglichen werden. Ein Wiederanlaufplan sollte deshalb auch Dubletten und widersprüchliche Daten berücksichtigen.
 Konzeptionelle Illustration: Lokaler Betrieb benötigt eigene Daten, Zugänge und Infrastruktur.
Ausfallvorsorge an Geschäftswerten festmachen
Definieren Sie die maximal tolerierbare Ausfalldauer (RTO) und den maximal tolerierbaren Datenverlust, ausgedrückt als Zeitspanne (RPO). Die Vorgabe „nach vier Stunden wieder arbeitsfähig, höchstens eine Stunde Datenverlust“ wäre ein fiktives Ziel. Ob Sicherung und Wiederanlauf es erfüllen, muss eine Probe zeigen.
Ein zweiter Server hilft nur, wenn die Umschaltung funktioniert und benötigte Daten, DNS, Anmeldung und Schlüssel verfügbar sind. Ebenso braucht ein zweiter Internetanschluss möglichst unabhängige Infrastruktur. Ein Backup ist eine Grundlage für die Wiederherstellung; es hält die Anwendung während eines Ausfalls nicht automatisch verfügbar.
Was bedeutet digitale Souveränität für die Sicherheit?
Self-Hosting kann Abhängigkeiten reduzieren. Es überträgt zugleich Verantwortung für Updates, Zugänge, Monitoring und Wiederherstellung auf den Betreiber. Ein lokales KI-Modell bleibt bei einer Verbindungsstörung nur nutzbar, wenn auch Daten, Anmeldung, Verarbeitung, Strom und Hardware verfügbar sind.
Für eine kleine Website kann gut betreutes Hosting mit getesteten Sicherungen passen. Für eine geschäftskritische Plattform können getrennte Sicherungsorte, vorbereitete Ersatzsysteme und ein eingeschränkter Betriebsmodus erforderlich sein. Entscheidend sind die Anforderungen an den konkreten Prozess. Die Abwägung vertieft mein Beitrag zur digitalen Souveränität und Cloud-Abhängigkeit.
Häufige Fragen zur Absicherung von Webprojekten
Reicht ein WordPress-Update gegen die genannten PHP-Lücken?
Nein. Die genannten Schwachstellen liegen im PHP-Kern. Prüfen Sie zusätzlich den PHP-Build, den der Webserver tatsächlich verwendet. Die Hersteller- beziehungsweise Anbieterhinweise sind dafür maßgeblich. [1]
Ist eine Anwendung in Docker automatisch abgesichert?
Die Verwendung von Docker belegt keinen aktuellen Softwarestand. Prüfen Sie die Pakete im Image und rollen Sie bei Bedarf ein neu gebautes Image aus. Bereits gestartete Container übernehmen eine Änderung am Dockerfile nicht von selbst.
Kann KI Sicherheitsupdates oder ein Security-Review ersetzen?
KI kann bei Analyse, Tests und Priorisierung helfen. Ob eine Korrektur im produktiven System aktiv ist und ob Berechtigungen greifen, muss technisch geprüft werden. Aus einer KI-Antwort allein lässt sich das nicht ableiten.
Wie viel Ausfallschutz braucht ein KMU?
Das hängt vom Geschäftsschaden durch Stillstand und Datenverlust ab. Legen Sie zuerst RTO und RPO fest. Prüfen Sie anschließend, ob Sicherungen, Ersatzverfahren und Wiederanlauf diese Ziele im Test erreichen.
Ein Projekt mit klaren Abschlusskriterien prüfen
Wählen Sie eine produktive Anwendung. Dokumentieren Sie den aktiven Sicherheitsstand, testen Sie die Wiederherstellung und klären Sie den Ausfall eines wichtigen Dienstes. Daraus ergeben sich konkrete Maßnahmen und Verantwortlichkeiten.
Wenn eine KI-Anwendung bereits läuft oder kurz vor dem Go-live steht, kann ich die relevanten Berechtigungen, Fehlerfälle und Betriebsgrenzen im AI Production Readiness & Reliability Sprint mit Ihnen prüfen. Der Scope wird auf den konkreten Workflow begrenzt; ein umfassendes Penetration Testing ist ein eigener Prüfauftrag.
Primärquellen und Recherchestand
Herstellerhinweise und Originalanalysen; abgerufen am 28. Oktober 2026. Die eigenen Prüfvorschläge und fiktiven Beispiele wurden oben als solche gekennzeichnet.
- PHP: Sicherheitsmeldung und Releases vom 21. Oktober 2026
- Cisco Talos: Two critical RCEs in PHP core, einschließlich Update vom 22. Oktober
- Node.js: Security Releases vom 21. Oktober 2026
- Next.js: Security Update vom 14. Oktober 2026
- Microsoft Security: ChainDrop supply chain compromise
- PHP Foundation: Sicherheitsrelease, KI-gestützte Forschung und Prozesse
- OWASP: Agentic AI; OWASP: Prompt Injection
- Internet Society: Critical Properties of the Internet
- Cloudflare: Ausfallbericht vom 18. November 2025
- npm: Funktionsweise und Grenzen des audit-Befehls
Bildhinweis: Die beiden konzeptionellen Illustrationen wurden mit KI erstellt. Die beschriftete Ebenengrafik wurde aus dem beschriebenen Prüfmodell aufgebaut. Die Bilder dokumentieren keine reale Installation.